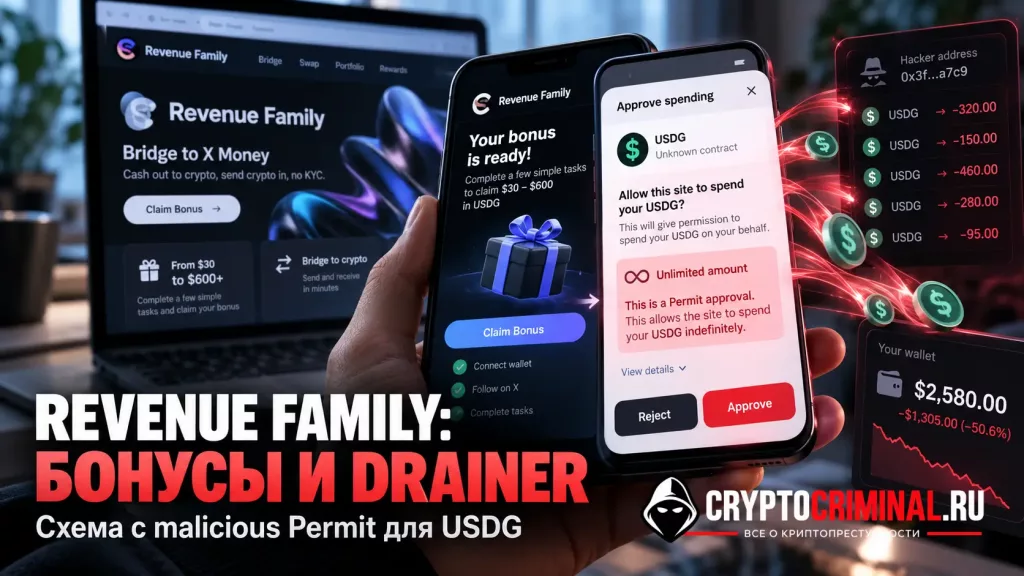
Компания по блокчейн-безопасности Salus сообщила о вредоносной схеме, связанной со сторонним сервисом Revenue Family, который предлагал обменивать средства из X Money на криптовалюту и раздавал пользователям приветственные бонусы до $600. По данным исследователей, при попытке получить средства пользователи могли подписывать разрешение Permit (безгазовая подпись, разрешающая списание определенного токена), позволявшее злоумышленникам вывести USDG из их кошельков.
В опубликованном 4 октября анализе Salus утверждается, что атакующая сторона получала подпись пользователя на неограниченное расходование USDG, после чего сразу использовала функцию вывода transferFrom. Затем похищенные токены распределялись между двумя адресами в пропорции 80/20. Исследователи отмечают, что такая структура напоминает модель Drainer-as-a-Service (вредоносный скрипт или смарт-контракт, созданный для автоматического и моментального хищения криптовалюты и NFT с кошелька жертвы), применяемую сервисами вроде Inferno Drainer.
USDG поддерживает стандарт EIP-2612, позволяющий владельцу токенов через цифровую подпись предоставить другому адресу право распоряжаться активами. После получения такого разрешения возможно использовать transferFrom.
Что такое Revenue Family
Revenue Family позиционирует себя как независимый сервис для обмена средств из X Money на USDC, USDT, SOL или ETH. На сайте пользователю предлагают авторизоваться через соцсеть, отправить средства аккаунту @RevenuePay и получить криптовалюту на свой кошелёк. Сам Revenue при этом указывает, что не является частью X Corp. или X Payments LLC и не имеет их официальной поддержки.
Для быстрого привлечения аудитории сервис раздавал приветственные бонусы от $20 до $600. Вывод обещали открыть 4 октября. В тот же день в Telegram-канале Revenue появилось сообщение о якобы распределённых пользователям $4,5 млн, после чего им предложили подключить кошелёк и забрать награду.
Именно 4 октября Salus сообщила о вредоносных Permit-подписях. Такой сценарий эксплуатирует психологию жертвы: человеку не предлагают отправить деньги неизвестному адресу. Напротив, он считает, что получает уже начисленную награду, а подключение кошелька выглядит как последний шаг перед выводом.
Специалисты Salus обратили внимание на то, что похищенные USDG распределялись между двумя адресами в соотношении 80/20. Это похоже на модель Drainer-as-a-Service, при которой оператор вредоносной инфраструктуры получает процент от кражи, а основная часть достаётся тому, кто привлёк жертву.
У проекта уже был эпизод с «захватом» аккаунтов
Незадолго до начала вывода представитель Revenue сообщал, что его социальные аккаунты якобы захватил член команды модерации. Затем проект объявил о восстановлении контроля, приостановке обменов и предупредил, что $REV не является официальным токеном.
Если пользователь лишь входил через соцсеть или выполнял социальные задания, это само по себе не означает компрометацию криптокошелька. Основной риск затрагивает тех, кто подключал кошелёк и подписывал Permit или Approval для USDG. Им стоит проверить выданные разрешения через доверенный блокчейн-эксплорер или инструмент управления approvals своего кошелька и отменить неизвестный доступ.
Повторно подключать кошелёк к Revenue Family ради «отмены» разрешения не следует. Если USDG уже были выведены, отзыв разрешения лишь остановит дальнейший доступ, но не вернёт похищенные средства. Общий размер ущерба и число пострадавших пока не называется.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.