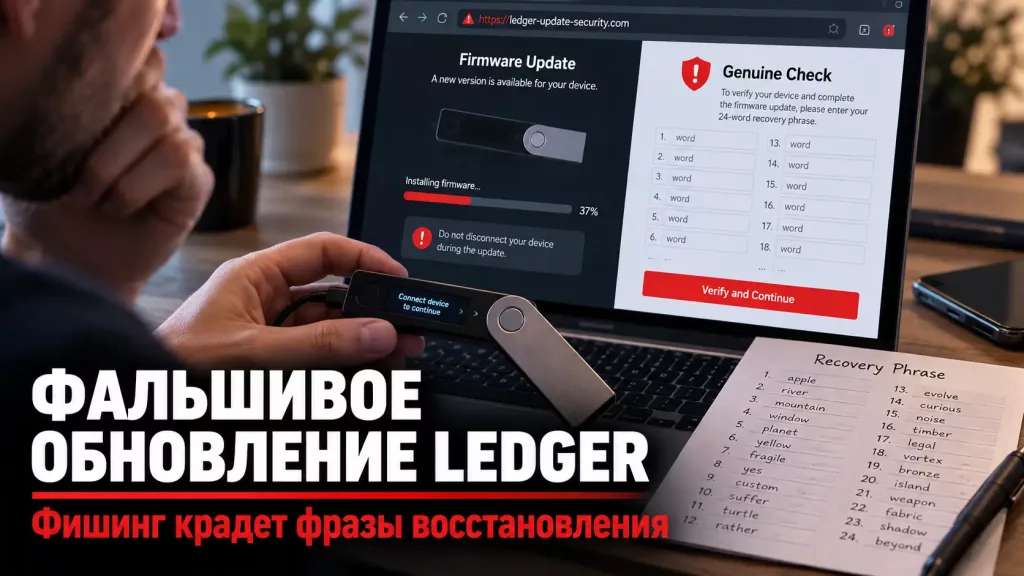
Мошенники начали использовать недавнее расследование краж у владельцев Ledger как приманку для новой фишинговой кампании. Компания по блокчейн-безопасности SlowMist 16 октября предупредила о поддельных страницах обновления устройств, которые имитируют интерфейс Ledger и требуют от пользователя ввести 24 слова-пароля.
Новая схема появилась на фоне истории с устройствами, приобретёнными у продавца CryptoBilis в Юго-Восточной Азии. Ранее Cryptocriminal сообщал, что аналитики Bitquery связали с инцидентом вывод около $93,2 млн с 315 кошельков в шести сетях. Ledger подтвердил наличие постороннего аппаратного компонента как минимум в одном исследованном устройстве, однако не обозначил общий ущерб ущерб.
Фальшивая проверка выглядит как легальная процедура Ledger
По данным SlowMist, мошеннический сайт предлагает выбрать модель устройства, пройти якобы официальную проверку подлинности Genuine Check и нажать кнопку Update Now. Финальный этап требует секретную фразу для восстановления доступа.
Именно эта последовательность делает приманку убедительной. Genuine Check действительно существует и используется Ledger для проверки подлинности защищённого элемента устройства. После публикаций о возможной физической модификации кошельков желание владельца дополнительно проверить своё устройство выглядит естественным.
Действующая процедура Ledger не требует вводить 24 слова на сайте или компьютере. Компания отдельно предупреждает, что не рассылает письма с требованием срочно обновить микропрограмму устройства, а фразы для восстановления доступа следует вводить только в аппаратный кошелёк. Любой сайт или программа, запрашивающие эти слова, должны рассматриваться как попытка их похищения.
Получив фразы, преступнику уже не нужно физическое устройство, так как они позволяют восстановить связанные с кошельком ключи на другом совместимом устройстве и получить контроль над активами.
Схема существовала еще до истории CryptoBilis
Сам способ атаки не нов. В августе исследователи Zscaler ThreatLabz обнаружили другую кампанию против владельцев Ledger, где мошенники покупали рекламу Google и перенаправляли пользователей через Google Cloud Storage и постоянно меняющиеся адреса Vercel на поддельную страницу Ledger.
Там пользователю также показывали имитацию проверки устройства, после чего просили ввести фразы для восстановления доступа. В Zscaler установили, что введённые данные отправлялись на сервер, контролируемый злоумышленниками. Адреса промежуточных страниц во время наблюдения менялись каждые 15–20 минут.
Эта уловка хорошо дополняет недавний разбор Cryptocriminal рекомендаций Чанпена Чжао о том, что защита аппаратного кошелька не заканчивается сохранностью самого устройства. Социальная инженерия переносит атаку на владельца и пытается заставить его добровольно раскрыть данные, которые аппаратный кошелёк как раз должен хранить изолированными.
Подтверждённых данных о количестве пострадавших или сумме потерь с устройствами Ledger от SlowMist пока нет.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.