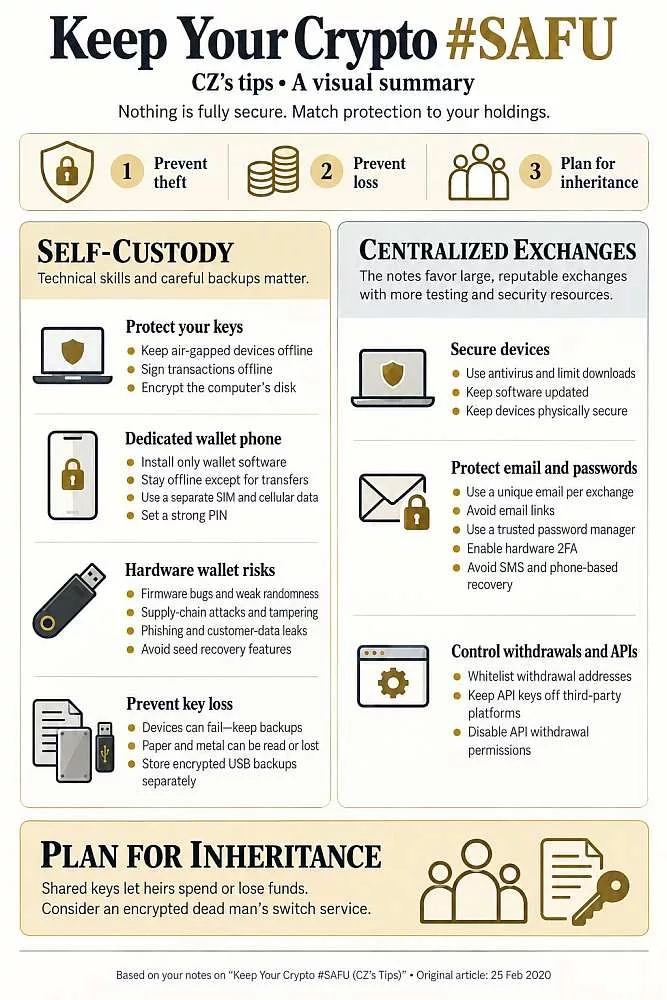
Сооснователь Binance Чанпен Чжао опубликовал сокращённое руководство по безопасности криптовалют, в котором предложил подбирать способ хранения не по принципу «биржа или аппаратный кошелёк», а исходя из размера капитала, технических навыков и возможных сценариев потери доступа. Он выделяет три задачи: защитить активы от кражи, не потерять их самостоятельно и заранее решить вопрос наследования.
Публикация появилась на фоне нового спора о надёжности аппаратных кошельков. Ledger расследует кражи у клиентов реселлера CryptoBilis в Юго-Восточной Азии, а 10 октября компания подтвердила, что в устройстве как минимум одного пострадавшего обнаружен несанкционированный аппаратный модуль. Ledger при этом заявляет, что признаков компрометации её собственной инфраструктуры и прямого канала продаж нет.
Аппаратный кошелёк защищает ключ, но не решает все проблемы
Для самостоятельного хранения Чжао рекомендует устройства без постоянного подключения к интернету, проверенные аппаратные кошельки и несколько защищённых резервных копий фразы восстановления в разных местах.
Фотографировать слова-пароли или сохранять снимок экрана он не советует, так как изображения могут автоматически синхронизироваться с облачными хранилищами. Перед отправкой средств адрес получателя необходимо сверять непосредственно на экране аппаратного устройства, а резервные копии защищать не хуже самого кошелька.
Однако ситуация вокруг CryptoBilis выявляет дополнительный риск — цепочку поставок. Если устройство было физически изменено до того, как попало к покупателю, защита приватного ключа может оказаться нарушена ещё во время первоначальной настройки.
По обновлённым данным расследования Bitquery, из 315 кошельков в шести сетях было выведено около $93,2 млн. Это оценка аналитиков, а не официально подтверждённый Ledger размер ущерба. Пока в компании подтвердили наличие постороннего аппаратного модуля лишь в одном исследованном устройстве.
Безопасная фраза восстановления не спасает от опасной подписи
В руководстве Чжао основной акцент сделан на защите ключей и учётных записей, но значительная часть современных краж происходит без получения приватного ключа.
Пользователь может сам подписать разрешение, которое даёт стороннему адресу право распоряжаться токенами. Например, стандарт EIP-2612 позволяет через цифровую подпись предоставить другому адресу разрешение на расходование средств, после чего тот может инициировать перевод от имени владельца. Такая возможность предусмотрена, в частности, в контрактах USDG компании Paxos.
Это означает, что аппаратный кошелёк способен надёжно хранить приватный ключ и одновременно подписать вредоносную операцию, если владелец сам её подтвердил.
В связи с этим современное правило шире обычного «проверьте адрес получателя», пользователь должен понимать, какое именно право он предоставляет контракту или приложению перед подтверждением подписи.
На бирже риски становятся другими
Для централизованных площадок Чжао советует использовать отдельную электронную почту, уникальный пароль и двухфакторную проверку входа, предпочтительно с аппаратным ключом безопасности. Он также рекомендует заранее создавать список разрешённых адресов для вывода и строго ограничивать доступ к ключам программных интерфейсов.
При этом хранение на бирже переносит часть технической ответственности на оператора, но создаёт риск контрагента — пользователь зависит от безопасности инфраструктуры, финансового состояния компании и возможности получить доступ к активам.
Потерять ключ можно и без хакера
Отдельную часть руководства Чжао посвятил проблеме, которую часто игнорируют владельцы криптовалют: человек может идеально защитить кошелёк от посторонних и одновременно создать систему, которую невозможно восстановить после его смерти или потери доступа.
Он предлагает хранить несколько резервных копий в физически разделённых местах и заранее создавать понятную процедуру восстановления. Бумага подходит, но может сгореть или испортиться; металлическая пластина устойчивее к повреждениям, однако доступна человеку, который её найдёт. Зашифрованные накопители позволяют разнести копии географически, но требуют надёжного шифрования и сохранения доступа к нему.
С наследованием возникает дополнительное противоречие: если заранее передать человеку приватный ключ, он получает возможность распоряжаться активами немедленно. Среди альтернатив Чжао упоминает зашифрованные инструкции и автоматическую передачу информации после длительного периода бездействия владельца.
Остаётся риск физического нападения
Даже эта расширенная модель не полностью закрывает ещё один быстро растущий класс угроз — нападения на самих владельцев криптовалют.
Аппаратное устройство, надёжная резервная копия и сложное шифрование мало полезны, если преступник установил личность владельца и пытается заставить его совершить перевод. Для крупных сумм защита должна включать разделение активов, ограничение публичной информации о состоянии и схемы с несколькими подписями, при которых одного человека недостаточно для немедленного перемещения всего капитала.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.