315 кошельков опустошили почти синхронно: Ledger расследует потери клиентов CryptoBilis
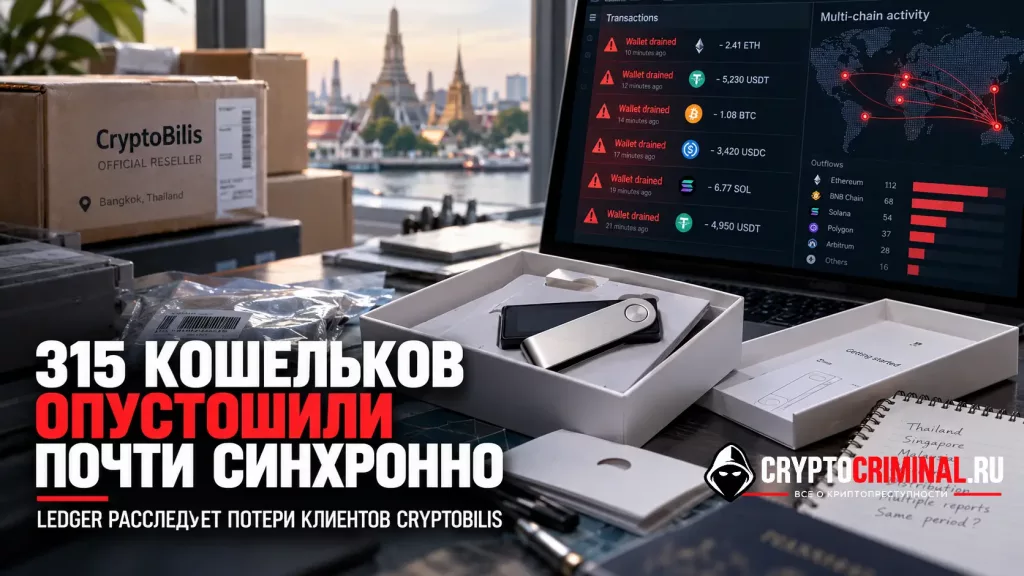
Производитель аппаратных кошельков Ledger расследует массовую потерю криптовалюты пользователями из Юго-Восточной Азии, покупавшими устройства у реселлера CryptoBilis. По обновлённой оценке Bitquery, с 315 кошельков в 6 блокчейнах было выведено около $93,2 млн. При этом в Ledger пока не установили и публично не назвали способ компрометации ключей.
9 октября служба поддержки Ledger сообщила, что получила сведения о потерях у клиентов CryptoBilis и попросила продавца временно прекратить продажи и поставки устройств. Компания рекомендует тем, кто приобрёл Ledger у этого реселлера за последние 90 дней, не начинать настройку неиспользованного устройства. Если кошелёк уже настроен, Ledger советует рассмотреть перевод активов на новое устройство с новой seed-фразой.
CryptoBilis при этом не был неизвестным продавцом с маркетплейса. Он остаётся в официальном каталоге реселлеров Ledger для Индонезии, Малайзии и Филиппин.
$93,2 млн в шести сетях
Bitquery проследила движение активов в TRON, биткоин, Ethereum, BNB Chain, Polygon и Solana. Наибольшие потери пришлись на TRON — около $70,5 млн, главным образом в USDT. С биткоин-адресов было выведено примерно 203,8 BTC стоимостью $16,8 млн, из Ethereum — около $3,7 млн, из BNB Chain — $1,45 млн, Polygon — $580 тыс., Solana — около $250 тыс.
Эти $93,2 млн — оценка Bitquery, а не подтверждённая Ledger сумма ущерба. Один владелец мог контролировать несколько адресов, поэтому 315 кошельков не означают 315 отдельных пострадавших.
Заметим, что характер транзакций показывает необычно высокую степень координации.
На TRON 25 кошельков за 3 секунды предоставили одному адресу одинаковое разрешение на распоряжение USDT. За 8 минут до этого ещё 30 кошельков почти одновременно изменили права доступа, добавив один и тот же новый ключ с достаточными полномочиями для самостоятельного перемещения средств. Позже эти 30 адресов потеряли около $5,8 млн.
В сети биткоина 111 кошельков были опустошены в одном блоке. Bitquery считает наиболее вероятным объяснением то, что атакующий заранее получил ключи от множества кошельков и затем автоматизировал вывод. Исследователи также обнаружили небольшие тестовые операции на TRON и Ethereum, которые начались примерно за две недели до основной атаки.
Компрометация Ledger пока не доказана
Сетевые данные показывают, что один субъект, вероятно, располагал ключами пострадавших кошельков. К сожалению, блокчейн не позволяет установить, каким способом эти ключи были получены.
Среди обсуждаемых версий — физически модифицированные устройства, вмешательство в цепочку поставок, скомпрометированный процесс создания seed-фразы, поддельное приложение или другой способ кражи ключей. Чанпен Чжао предположил, что речь может идти об атаке на цепочку поставок одного продавца, однако команда Ledger пока этого не подтвердила.
Соответственно, называть произошедшее «взломом Ledger» или утверждать, что CryptoBilis продавал модифицированные устройства, преждевременно. На данный момент подтверждено только то, что Ledger расследует потери среди покупателей этого реселлера.
Компания Tether заморозила $10 млн
После вывода средств атакующий быстро начал менять активы и перемещать их между сетями.
По данным Bitquery, Tether заблокировала около $10 млн USDT на 20 адресах. Ещё примерно $15,1 млн были конвертированы в USDD, который Tether заморозить не может. Часть активов прошла через Chainflip, Relay, NEAR Intents и другие сервисы обмена.
Отдельная ветка привела в Tornado Cash: атакующий отправил туда 1,254 ETH тремя партиями. Затем средства перемещались через Zcash. В Bitquery сопоставили входящие и исходящие суммы и пришли к выводу, что часть этого потока снова появилась в Ethereum — в 3 новых кошельках находятся 384 ETH и около 2,1 млн USDC. Взаимосвязь между Tornado Cash и Zcash основана на совпадении сумм и времени и является аналитической атрибуцией, а не прямым криптографическим доказательством.
По состоянию на утро 10 октября исследователи отслеживали около $86 млн из первоначальных $93,2 млн.
Что делать покупателям CryptoBilis
Ledger рекомендует не активировать устройства CryptoBilis, купленные в течение последних 90 дней. Уже использующим такие устройства компания предлагает создать совершенно новую seed-фразу на другом устройстве и перевести туда активы. Использовать старую seed-фразу на новом Ledger бессмысленно, если именно она могла быть скомпрометирована.
Расследование пока не установило точку утечки ключей. Однако синхронность операций в шести сетях указывает, что злоумышленник подготовился заранее и получил возможность распоряжаться множеством кошельков до начала массового вывода. Следующий ключевой вопрос состоит в том, сможет ли Ledger установить, на каком этапе между производством устройства, продажей и первоначальной настройкой эта защита была нарушена.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.