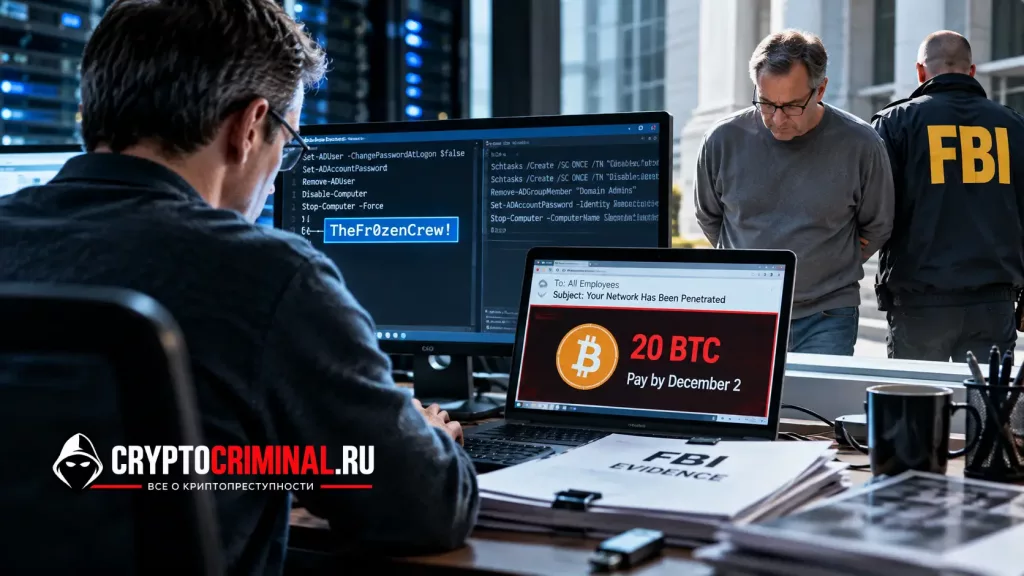
Бывший инженер основной инфраструктуры американской промышленной компании Дэниел Райн получил 32 месяца тюрьмы за атаку на сеть собственного работодателя и попытку вымогательства 20 BTC. Райн задействовал административный доступ, штатные инструменты Windows и собственное знание корпоративной инфраструктуры.
Федеральный судья Майкл Шипп вынес приговор 28 сентября 2026 года в Трентоне. Ранее Райн признал себя виновным в вымогательстве с угрозой повреждения защищённой компьютерной системы и умышленном повреждении защищенного компьютера. Название компании прокуратура не раскрывает; известно, что её штаб-квартира находится в Нью-Джерси.
Атаку подготовили внутри корпоративной сети
Из жалобы Федерального бюро расследований США (ФБР) следует, что Райн отвечал в компании за основную инфраструктуру и считался специалистом по размещению виртуальных машин. Именно виртуальная машина впоследствии стала ключевой частью атаки.
Следователи установили, что 9 ноября 2023 года внутри сети компании появилась несанкционированная виртуальная машина. Для её учетной записи использовался пароль TheFr0zenCrew! Через неё впоследствии выполнялись удалённые подключения к контроллеру домена и готовились задания, способные нарушить работу корпоративной сети.
Утром 25 ноября через удалённый сеанс были созданы запланированные задания для удаления 13 учётных записей администраторов домена и смены паролей 301 пользовательской учётной записи. Другие задания должны были изменить административные пароли, затронув доступ к 254 серверам и 3,284 рабочим станциям. Ещё несколько операций предусматривали последующее отключение серверов.
20 BTC за прекращение атаки
Около 16:00 администраторы начали получать уведомления о сбросе паролей, а вскоре обнаружили удаление остальных учётных записей администраторов домена.
Через 44 минуты сотрудникам пришло письмо с темой «В вашу сеть проникли». Отправитель утверждал, что ИТ-администраторы потеряли доступ к системам и резервные копии серверов удалены. Компания должна была до 2 декабря перечислить €700,000 в виде 20 BTC, которые тогда стоили приблизительно $750,000. В противном случае автор угрожал отключать по 40 случайных серверов ежедневно в течение десяти дней.
Утверждение об удалении резервных копий содержалось именно в письме вымогателя. В опубликованных материалах ФБР нет подтверждения того, что все резервные копии действительно были уничтожены. Также прокуратура не сообщает, что компания выплатила требуемые 20 BTC.
Как ФБР вышло на Райна
Несмотря на использование скрытой виртуальной машины, цифровые следы довольно быстро начали указывать на человека внутри компании.
Корпоративные учётная запись и ноутбук Райна использовались для доступа к этой машине. Анализ показал характерную закономерность: когда интернет-активность начиналась на скрытой виртуальной машине, она прекращалась на рабочем ноутбуке Райна. Следователи также обнаружили на обоих устройствах похожие поисковые запросы о смене паролей, удалении учётных записей, дистанционном выключении компьютеров и очистке журналов Windows.
Данные физического доступа и камеры компании дополнительно фиксировали появление Райна в офисе незадолго до входов его учётной записи в связанные с атакой системы. В день инцидента его рабочий ноутбук подключался к корпоративной сети с домашнего IP-адреса, а затем его учётная запись получила доступ к скрытой виртуальной машине.
Поначалу Райна задержали в августе 2024 года. Тогда ему вменяли мошенничество с использованием электронных средств связи, однако в окончательном соглашении о признании вины остались два компьютерных преступления, за которые он получил 32 месяца заключения.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.