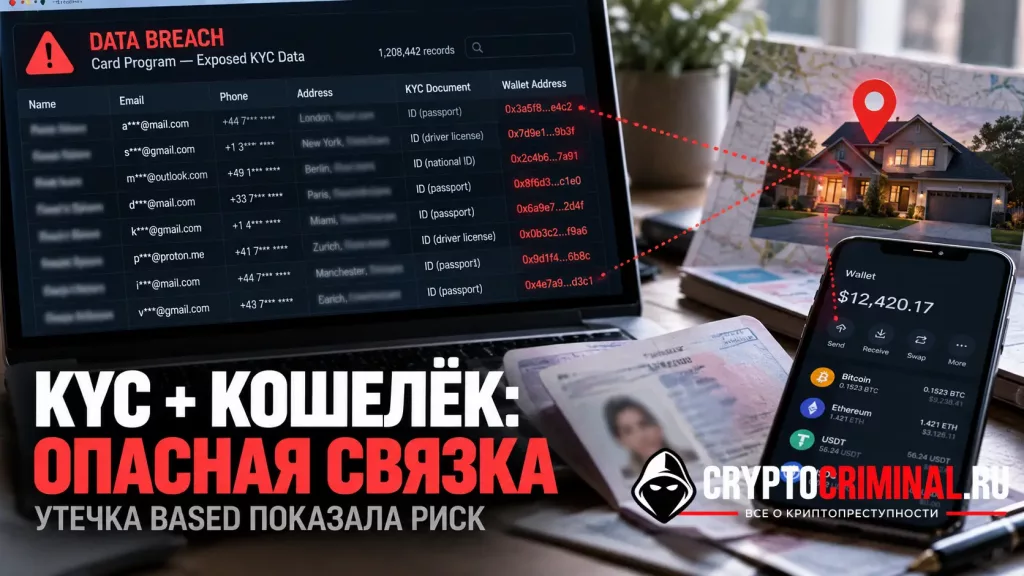
Криптосервис Based сообщил о компрометации внутренней панели управления своей карточной программой. Злоумышленнику удалось получить доступ к части пользовательских данных, хотя попытка добраться до внесённых средств, по заявлению компании, не удалась. Сам инцидент затронул не основной кошелёк Based, а инфраструктуру карточного продукта, однако он вновь поднял серьёзный вопрос, что происходит, когда база персональных данных позволяет связать реального человека с его активностью в блокчейне.
Based обнаружил несанкционированный доступ 5 октября и после срабатывания системы безопасности закрыл его, устранил уязвимость и усилил контроль. Компания заявила, что средства на картах остались в безопасности, а кошелёк Based и торговый терминал не были затронуты. Количество пострадавших и полный перечень доступных атакующему данных пока публично не раскрыты.
По сообщениям об инциденте с оператором карточной инфраструктуры Streamis, среди потенциально раскрытых полей могли находиться имя, дата рождения, телефон, гражданство, домашний адрес, паспортные данные, электронная почта и адрес кошелька Based. Сам Based пока не подтвердил этот перечень, поэтому окончательный масштаб утечки остаётся неизвестным.
Когда утечка KYC становится физическим риском
Для традиционного финансового сервиса потеря имени, телефона и паспортных данных уже создаёт серьёзную угрозу фишинга и кражи личности. У криптосервиса появляется дополнительный слой риска — публичный блокчейн.
Если злоумышленник получает связку «человек — домашний адрес — криптокошелёк», публичный адрес перестаёт быть просто набором символов. Через блокчейн можно анализировать его операции и связанные адреса, оценивать характер использования активов и готовить значительно более персонализированную атаку.
Это не означает, что по одному адресу можно узнать всё состояние владельца: средства могут находиться на других кошельках, централизованных биржах или в других сетях. Но деанонимизация блокчейн-адреса убирает важный барьер между цифровой и личностью пользователя.
В худшем сценарии последствия выходят за пределы обычного фишинга. Данные могут использоваться для имитации звонков службы поддержки, атак на восстановление аккаунта или вымогательства. Для владельцев крупных криптовалютных активов появляется и риск физического нападения, когда преступники пытаются получить доступ к кошельку уже не через программную уязвимость, а через давление на самого человека.
Команда Based утверждает, что средства клиентов в результате нынешней атаки не были похищены. Однако если дальнейшее расследование подтвердит утечку одновременно персональных данных и адресов кошельков, главным последствием инцидента станет не потеря денег в момент взлома, а созданная связь между физической личностью пользователя и его активностью в публичном блокчейне.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.