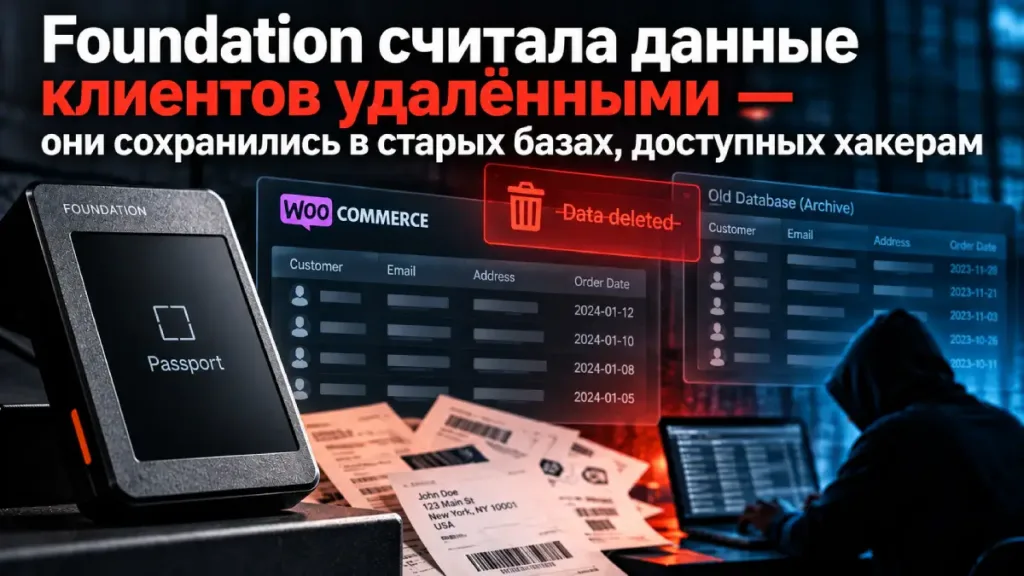
Производитель аппаратных биткоин-кошельков Passport раскрыл новые детали фишинговой атаки на своих клиентов. Расследование Foundation показало, что персональные данные, которые компания считала удалёнными, на самом деле сохранились в старых таблицах базы данных и находились в системах, к которым смогли получить доступ злоумышленники.
По данным Foundation, атакующие предприняли более 23,000 попыток отправки фишинговых писем через почтовую инфраструктуру компании. Из них 19,057 сообщений были доставлены через Mailgun, ещё 1,503 отправлены через Google Workspace. При этом компания подчёркивает, что речь не идёт о 23,000 пострадавших: некоторые адреса получали несколько сообщений, а часть рассылки была заблокирована. Точное число людей, чьи персональные данные оказались раскрыты, пока устанавливается.
Главное открытие расследования связано со старым интернет-магазином Foundation на WooCommerce. До перехода на Shopify в мае 2026 года компания настроила автоматическое удаление данных клиентов через 60 дней после отправки заказа. В административной панели такие заказы действительно выглядели обезличенными.
Однако во время предыдущих миграций базы записи о заказах копировались в новые таблицы, тогда как старые версии оставались в системе. Процедура удаления очищала новые записи, отображаемые в панели управления, но копии персональной информации продолжали храниться в старых таблицах. Foundation также обнаружила данные клиентов в записях о возвратах и брошенных корзинах, включая адреса доставки людей, которые начали оформлять заказ, но не завершили покупку.
Компания признала, что полагалась на статус удаления в административной панели и не проверила, исчезла ли информация физически из всей базы. Foundation планирует передать результаты расследования разработчикам WooCommerce и соответствующих плагинов.
Под вопросом остаются и более свежие данные. В Foundation допускают, что сведения о заказах, оформленных через Shopify после перехода на новую платформу в мае, также могли оказаться доступны злоумышленникам. Автоматическое удаление этих записей к моменту атаки ещё не было запущено.
При этом расследование пока не объясняет происхождение всей информации из фишинговых писем. Некоторые получатели сообщили Foundation, что злоумышленники располагали сведениями, которые они, по их словам, никогда не передавали компании. Проверяется версия об объединении данных Foundation с информацией из других источников, но подтверждённой связи с другими утечками пока нет.
Сами аппаратные кошельки Passport, согласно Foundation, скомпрометированы не были, признаков доступа к хранящимся на них приватным ключам компания не обнаружила. Целью фишинговых писем было убедить владельцев самостоятельно раскрыть слова-пароли. В Foundation напомнили, что их нельзя вводить на сайтах или передавать кому-либо. Официальная документация Passport также предупреждает: человек, получивший сид-фразы, получают возможность распоряжаться биткоинами кошелька.
Foundation отключила затронутые старые сервисы, отозвала скомпрометированные почтовые учётные данные и продолжает устанавливать полный масштаб утечки. Компания обещает опубликовать итоговый отчёт после завершения расследования.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.