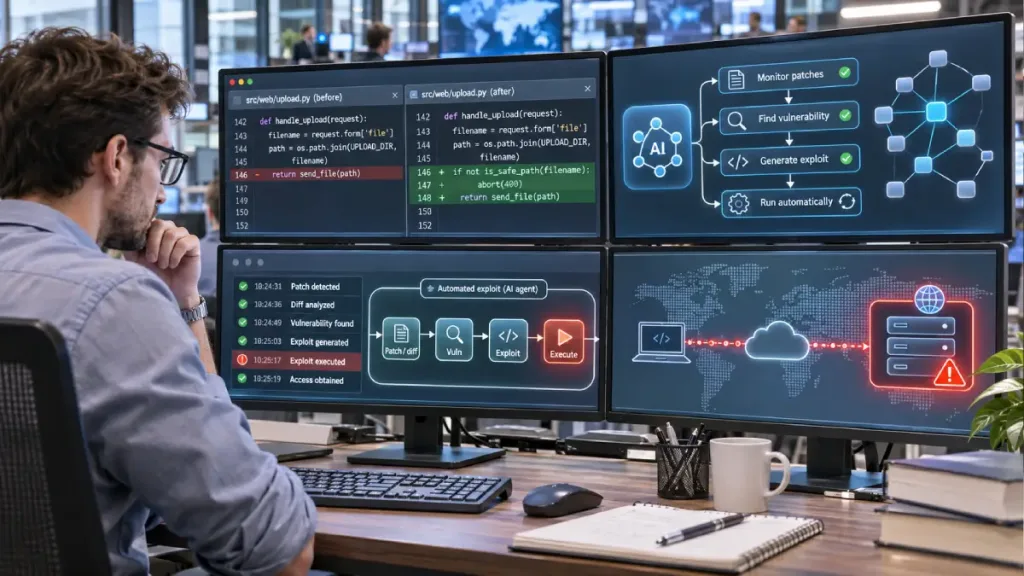
Google Threat Intelligence Group и Mandiant впервые обнаружили систему на базе ИИ, которая без участия человека могла самостоятельно находить уязвимости в программном обеспечении, создавать код для их эксплуатации и запускать атаки на реальные цели.
Исследователи обнаружили открытый сервер, на котором работала многоагентная система exploit_agent. Она сравнивала версии программ до и после выпуска исправлений, определяла потенциально закрытую уязвимость, готовила способ её эксплуатации и автоматически проверяла его на выбранных целях.
В Google подчеркнули, что это первый зафиксированный компанией случай, когда поиск и эксплуатация уязвимостей были полностью автоматизированы без человека в контуре управления. При этом на сервере находились данные, ранее извлечённые из систем реальных пострадавших, а также инструменты для дальнейшей работы внутри уже скомпрометированной инфраструктуры.
По данным Google Threat Intelligence Group, оператор особенно интересовался французскими сайтами из сфер медиа, развлечений и образования. Количество пострадавших организаций и объём похищенной информации компания не раскрыла.
В конфигурационных файлах exploit_agent исследователи нашли комментарии на русском языке. Однако в Google не связали систему с Россией, российскими спецслужбами или конкретной хакерской группировкой. Русскоязычные комментарии указывают лишь на возможную языковую принадлежность разработчика или оператора и сами по себе не являются доказательством происхождения атаки.
Главная опасность таких систем связана со скоростью. После публикации обновления безопасности ИИ может автоматически сравнить старый и новый код, понять, какую ошибку исправили разработчики, и быстро превратить эту информацию в рабочий инструмент атаки. Это сокращает время, которое остаётся организациям на установку обновлений.
Google отмечает, что современные ИИ-фреймворки пока оставляют много следов и часто уступают человеку в скрытности. Однако появление exploit_agent показывает переход от использования ИИ в качестве помощника хакера к системам, способным самостоятельно выполнять несколько последовательных этапов реального взлома.
Заместитель главного редактора Happy Coin News. Образование: экономист. Второе образование маркетинг. В криптоиндустрии с 2014 года. Неоднократно выступал в качестве эксперта на РБК. Биткоин — это не спекуляции, а свобода. Но, свобода требует личной ответственности.